Was ist Zwei-Faktor-Authentisierung? Einfach erklärt
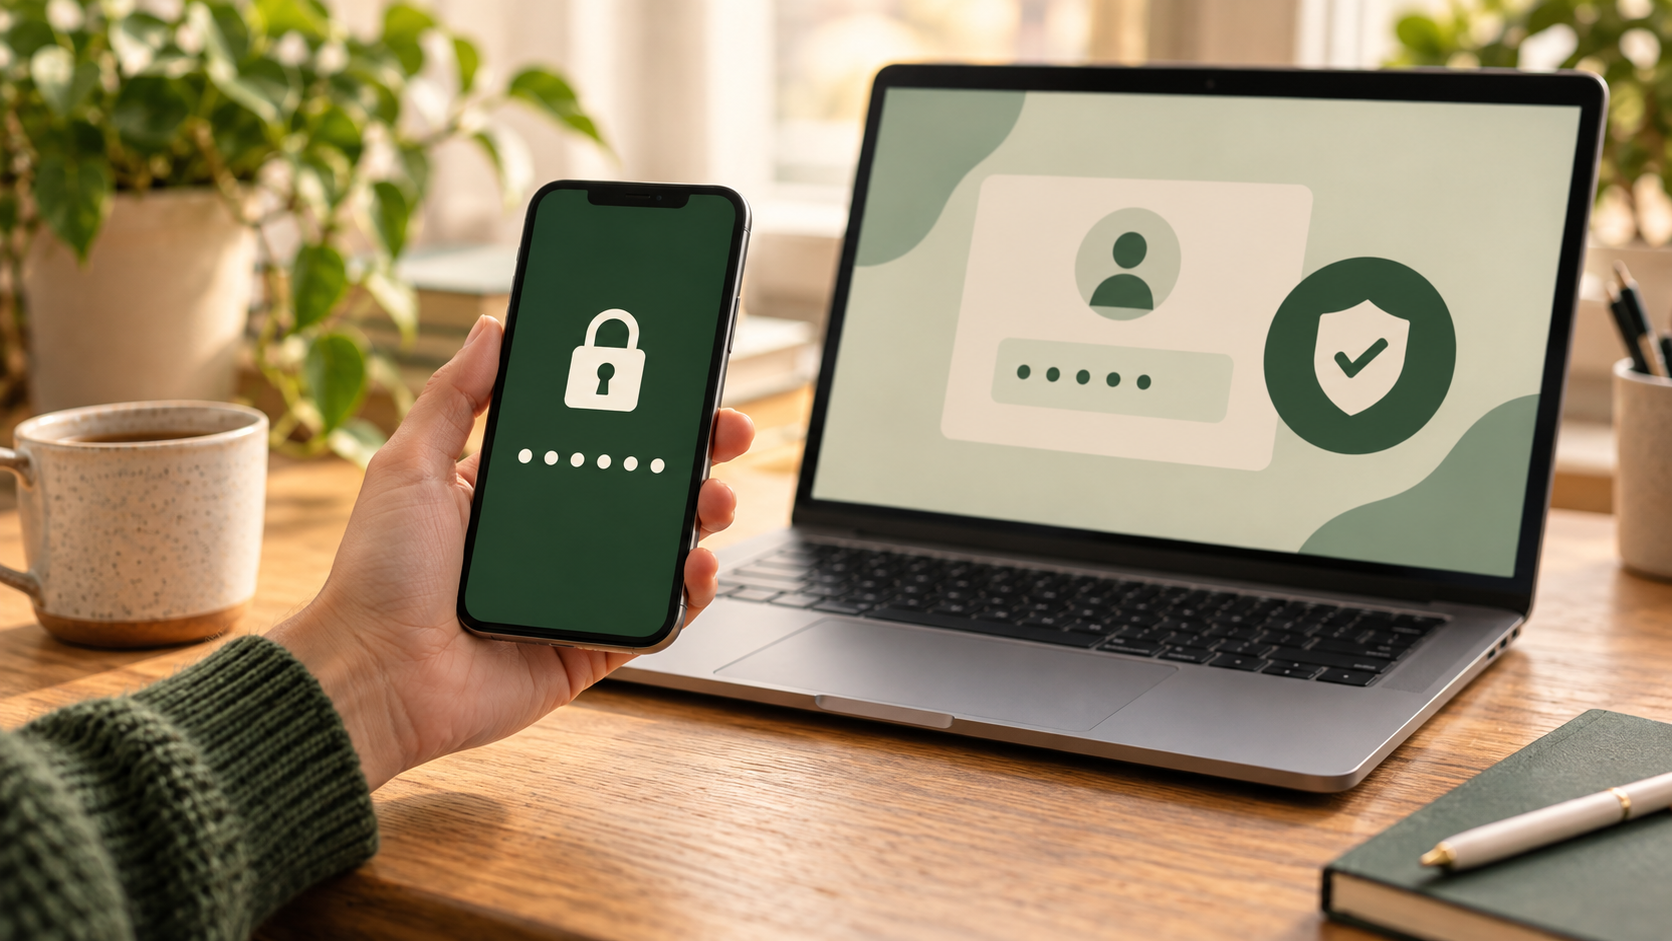
Du meldest dich mit deinem Passwort an und sollst anschließend noch einen Code aus einer App bestätigen? Das ist Zwei-Faktor-Authentisierung, kurz 2FA. Sie ergänzt die Anmeldung um einen zweiten Nachweis. Ein gestohlenes Passwort allein reicht dann normalerweise nicht mehr, um in dein Konto zu kommen.
Was sind die zwei Faktoren?
Ein Faktor ist zum Beispiel etwas, das du weißt, etwa dein Passwort. Der zweite kann etwas sein, das du besitzt, etwa dein Smartphone oder einen Sicherheitsschlüssel. Auch ein körperliches Merkmal wie ein Fingerabdruck kann zur Bestätigung dienen. Zwei unterschiedliche Passwörter sind dagegen nicht automatisch zwei verschiedene Faktoren.
In der Praxis gibst du erst dein Passwort ein und bestätigst die Anmeldung danach per Authenticator-App, Sicherheitsschlüssel oder SMS-Code. Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt den zusätzlichen Schutz für wichtige Konten.
Welche Methode sollte ich wählen?
Wenn der Dienst mehrere Möglichkeiten anbietet, ist ein Sicherheitsschlüssel oder eine geeignete Authenticator-App oft eine gute Wahl. Eine SMS ist als zusätzlicher Schritt besser als nur ein Passwort, kann aber durch Probleme rund um die Telefonnummer und Mobilfunkübertragung anfälliger sein. Welche Optionen verfügbar sind, hängt vom jeweiligen Anbieter ab.
Aktiviere 2FA zuerst für dein E-Mail-Konto. Darüber lassen sich bei vielen Diensten Passwörter zurücksetzen. Danach sind Bankzugänge, soziale Netzwerke und Shops mit gespeicherten Zahlungsdaten sinnvoll.
Was, wenn das Handy verloren geht?
Viele Dienste bieten Wiederherstellungscodes oder einen zweiten Sicherheitsschlüssel an. Lege die Codes bei der Einrichtung an und bewahre sie getrennt vom Handy an einem sicheren Ort auf. Prüfe auch, ob deine Authenticator-App die Konten beim Gerätewechsel übertragen kann. Ohne Vorbereitung kann die Kontowiederherstellung mühsam werden.
Wichtig: Tippe einen Einmalcode nie auf einer fremden Seite ein und gib ihn niemandem am Telefon weiter. Betrüger können solche Codes in Echtzeit abfragen. Mehr dazu steht in Was ist Phishing?. Eine weitere Anmeldemöglichkeit ohne klassisches Passwort erklären wir in Was ist ein Passkey?.
Zwei Faktoren helfen nicht, wenn du beide auf derselben gefälschten Seite ablieferst. Deshalb erklären wir auch, wie Phishing funktioniert. Eine weitere Anmeldeform lernst du im Beitrag über Passkeys kennen.
Häufige Fragen zur Zwei-Faktor-Authentisierung
Was zählt als zweiter Faktor?
Ein zweiter Faktor kann etwas sein, das du besitzt, weißt oder körperlich bist. Typische Beispiele sind eine Authenticator-App, ein Sicherheitsschlüssel oder ein biometrisches Merkmal zusätzlich zum Passwort.
Ist eine Authenticator-App sicherer als SMS?
Eine App ist häufig besser gegen bestimmte Angriffe auf Mobilfunknummern geschützt. SMS ist trotzdem meist besser als gar kein zweiter Faktor. Nutze die stärkste Methode, die der Dienst anbietet und die du zuverlässig bedienen kannst.
Was passiert, wenn ich mein Handy verliere?
Nutze Wiederherstellungscodes oder einen zuvor eingerichteten Ersatzfaktor. Bewahre Backup-Codes sicher und getrennt vom Handy auf. Ein Screenshot in derselben Fotogalerie ist eher gemeinsamer Untergang als Backup.
Kann Zwei-Faktor-Authentisierung gehackt werden?
Sie macht Angriffe deutlich schwerer, aber nicht unmöglich. Gefälschte Loginseiten können versuchen, Passwort und aktuellen Code gleichzeitig abzugreifen. Prüfe deshalb weiterhin Adresse und Anfrage.